
Du bist der Ermittler
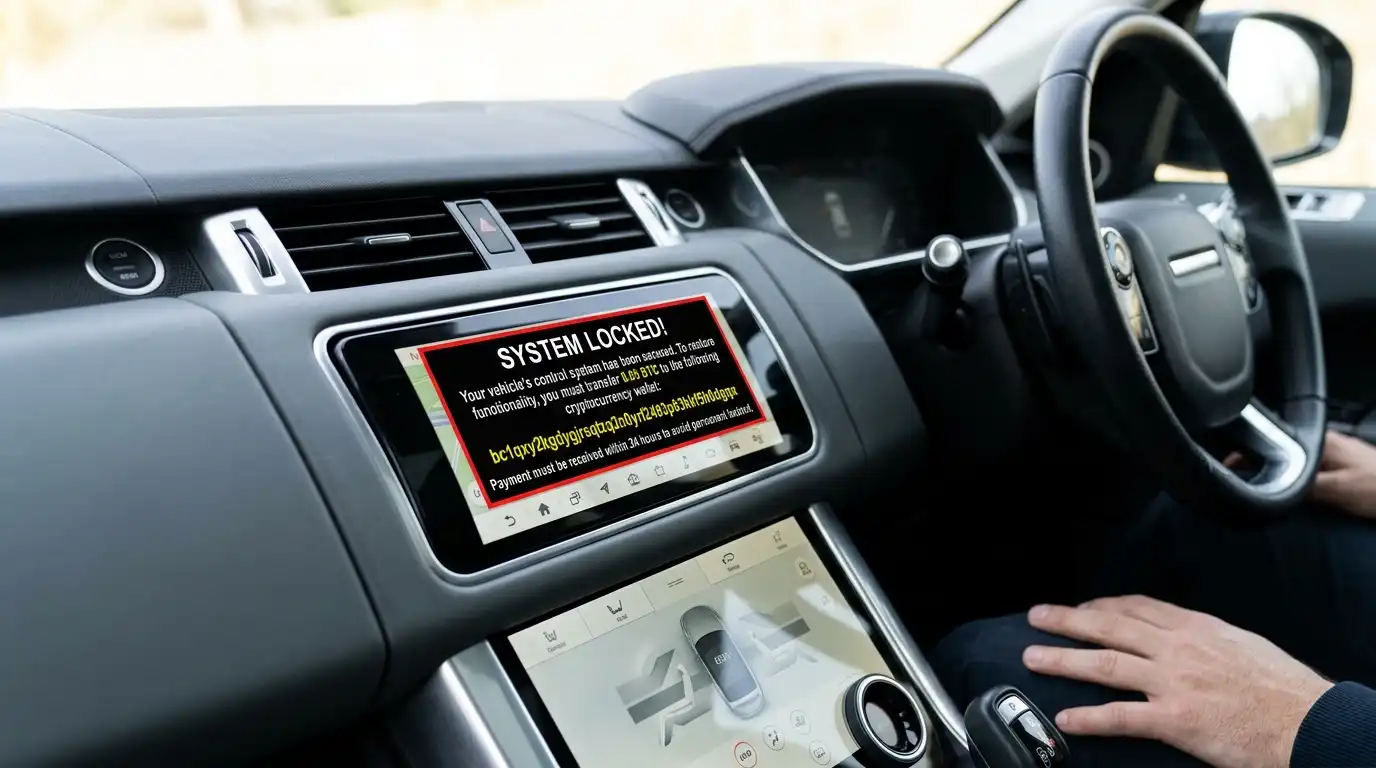

Auto-Hacking: Wie Kriminelle das Multimediasystem im Auto manipulieren
Auto-Hacking: Entdecken Sie, wie Kriminelle Auto‑Multimediasysteme hacken, welche Risiken entstehen und wie Sie Ihr Fahrzeug effektiv schützen können.
Share your love
Wie Betrüger das Multimediasystem im Auto hacken – und was Sie dagegen tun können
Ein modernes Auto ist längst nicht mehr nur ein Fortbewegungsmittel, sondern buchstäblich ein „Smartphone auf Rädern“. Mit dem wachsenden Erfolg von Multimediasystemen auf Android-Basis sowie der Integration von CarPlay, Android Auto und eigenen Betriebssystemen bei Elektrofahrzeugen und chinesischen Marken sind Autos zu einem attraktiven Ziel für Cyberkriminelle geworden.
Im Folgenden erklären wir ausführlich, wie Angreifer genau Zugang zum Multimediasystem erlangen, welche Risiken das für den Fahrzeughalter bedeutet und wie man sein Auto schützen kann.
Hinweis: Dieser Beitrag dient ausschließlich der Aufklärung über Sicherheitslücken und Präventionsmaßnahmen. Es werden keine detaillierten Anleitungen zum Durchführen von Angriffen gegeben – das wäre illegal und unverantwortlich.
1
Warum das Infotainment‑System ein attraktives Ziel ist
| Funktion Warum interessant für Angreifer? | |
| Internet‑ und Mobilfunkverbindung (LTE/5G, Wi‑Fi, Bluetooth) | Direkter Draht zur Außenwelt – Einstiegspunkt für Remote‑Angriffe. |
| Smartphone‑Integration (Apple CarPlay, Android Auto) | Bringt das Handy des Fahrers ins Fahrzeugnetz; über das Smartphone können Malware‑Laden und –Ausführen. |
| Over‑the‑Air (OTA) Updates | Möglichkeit, Firmware aus der Ferne zu aktualisieren – ein kompromittierter Server kann falsche Software verbreiten. |
| USB‑/Aux‑Anschlüsse | Physischer Zugriff erlaubt das Einschleusen von Schadcode (z. B. über manipulierte Medien‑Dateien). |
| CAN‑Bus‑Anbindung | Das Infotainment‑Modul ist häufig über den Fahrzeug‑Bus mit anderen Steuergeräten verbunden – ein gehacktes Modul kann Befehle an kritische Systeme (z. B. Bremsen, Lenkung) senden. |
2
Gängige Angriffsvektoren
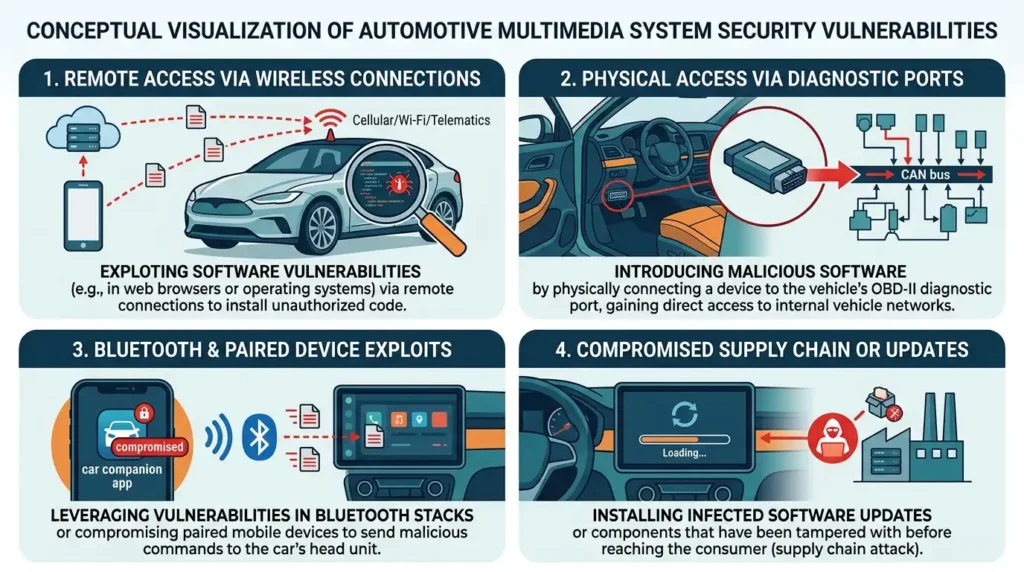
Es gibt mehrere grundlegende Wege der Infektion und des Hackens:
Bluetooth‑ und Wi‑Fi‑Exploits
USB‑ und Medien‑Dateien
OTA‑Update‑Manipulation
Smartphone‑Apps und Car‑Play/Android‑Auto
Direkter Zugriff auf den CAN‑Bus
216.000 Euro für eine Reparatur?Handwerker-Abzocke➡️
3
Was sind die Ziele der Betrüger?
Toxische Mitarbeiter in DeutschlandJeder 16. Beschäftigte gefährdet das Arbeitsklima➡️
4
Was Sie als Fahrzeugbesitzer tun können
| Maßnahme Warum wichtig Praktischer Tipp | ||
| Software‑Updates regelmäßig installieren | Hersteller schließen bekannte Schwachstellen. | Nutzen Sie offizielle OTA‑Updates; prüfen Sie, dass das Update‑Signal von einem authentifizierten Server kommt. |
| Bluetooth/Wi‑Fi nur bei Bedarf aktivieren | Reduziert Angriffsfläche. | Schalten Sie beide nach dem Ein- und Aussteigen aus, wenn Sie sie nicht benötigen. |
| Vertrauenswürdige USB‑Quellen | BadUSB‑Angriffe benötigen physischen Zugang. | Verwenden Sie ausschließlich original‑hergestellte Kabel/Stick; lassen Sie das System bei fremden USB‑Geräten nicht automatisch starten. |
| Smartphone‑Sicherheit | Das Handy ist häufig das schwächste Glied. | Installieren Sie nur offizielle Apps, aktualisieren Sie das OS, aktivieren Sie eine Mobile‑Security‑Lösung. |
| Passwörter/Pin‑Codes für Infotainment | Verhindert unautorisierten Zugriff. | Aktivieren Sie PIN‑Code‑Abfrage beim Start des Systems (falls unterstützt). |
| Netzwerk‑Firewalls im Auto (falls verfügbar) | Blockiert unerwünschten Verkehr. | Prüfen Sie, ob Ihr Fahrzeug ein integriertes Intrusion‑Detection‑System (IDS) bietet; aktivieren Sie es. |
| Kritische Funktionen vom Infotainment trennen | Eine klare Trennung reduziert die Gefahr von „Lateral‑Movement“. | Viele Hersteller bieten separate Netzwerke für Infotainment und Fahrzeug‑Steuerungen an – nutzen Sie diese Architektur. |
Wie Hersteller das Problem angehen
- Signatur‑basierte Firmware‑Validierung (z. B. RSA/ECDSA) – garantiert, dass nur vom Hersteller signierte Updates installiert werden.
- Secure Boot – das System startet nur, wenn die Firmware unverändert ist.
- Härtung der Bluetooth‑Stacks (z. B. Verwendung von Secure Simple Pairing).
- Segmentierung des Fahrzeug‑Busses (z. B. getrennte CAN‑Segmente für Infotainment vs. Antriebsstrang).
- Bug‑Bounty‑Programme – Hersteller wie Tesla, BMW oder Nissan belohnen Forscher, die Schwachstellen melden.
5
Fazit
Das Infotainment‑System moderner Fahrzeuge ist ein hochgradig vernetztesSubsystem, das zahlreiche Angriffsflächen bietet: drahtlose Schnittstellen, physische Anschlüsse und die Anbindung an den Fahrzeug‑Bus. Betrüger nutzen vor allem Bluetooth/Wi‑Fi‑Exploits, manipulierte USB‑Sticks und gefälschte OTA‑Updates, um Schadcode einzuschleusen und im schlimmsten Fall kritische Fahrzeugfunktionen zu übernehmen.
Als Autobesitzer können Sie das Risiko erheblich senken, indem Sie Software‑Updates stets zeitnah installieren, Drahtlosverbindungen nur bei Bedarf aktivieren, nur vertrauenswürdige USB‑Geräte verwenden und Ihr Smartphone sauber halten. Hersteller arbeiten ihrerseits an stärkerer Signatur‑ und Boot‑Sicherheit, Netzwerk‑Segmentation und Bug‑Bounty‑Programmen – doch die Verantwortung liegt zu einem großen Teil bei Ihnen als Nutzer.
Bleiben Sie wachsam, informieren Sie sich regelmäßig über Sicherheitsupdates Ihres Fahrzeugherstellers und zögern Sie nicht, bei Verdacht auf unautorisierten Zugriff den Kundendienst oder einen Fachbetrieb zu kontaktieren. Sicherheit im Auto ist ein Gemeinschaftsprojekt – Hersteller, Forscher und Fahrer müssen zusammenarbeiten, um das Vertrauen in vernetzte Mobilität zu erhalten.